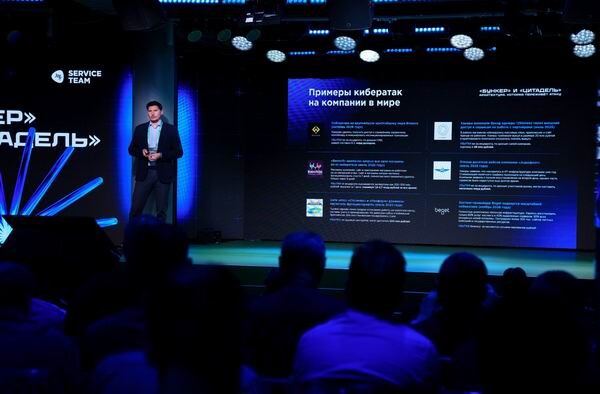

Классические решения по отказоустойчивости (резервный ЦОД и планы восстановления после катастроф) в нынешних реалиях не гарантируют восстановления. Схема с резервным ЦОДом не выдерживает целевых кибератак: в этом случае под удар попадают и резервные площадки. И если атака была успешной, то именно ИТ-инфраструктура становится последним рубежом обороны и определяет, насколько быстро восстановится бизнес. Только доверенные резервные копии и изолированные контуры ИТ, а также отработанные сценарии восстановления, рассчитанные на полную компрометацию основной инфраструктуры, гарантируют полную ликвидацию последствий инцидента.
В апреле «Инфосистемы Джет» представили свою концепцию «Непрерывность 2.0», важную часть которой играло создание изолированных контуров: «Бункера» и «Цитадели». Теперь же в рамках конференции «Бункер и Цитадель: архитектура, которая переживет атаку» компания перешла к практике и показала, как выстроить непрерывность бизнеса в условиях постоянных угроз. В числе прочего, эксперты показали живую реализацию «Бункера» и провели разбор ИБ-оптимизации инфраструктуры.
Бункер от кибератак
Восстановление после катастроф (Disaster Recovery, DR) в современных условиях должно быть совсем не таким, каким оно считалось достаточным несколько лет назад. Зачастую компаниям становится нужен «ЦОД последней надежды» – островок безопасности, позволяющий пережить атаку и восстановить корпоративные ИТ, чтобы сохранить бизнес.
 |
| Антон Шипулин: «Риски физического разрушения объектов из-за кинетических атак на ЦОДы до сих пор были маловероятны, но теперь их приходится учитывать при проектировании ИТ-инфраструктуры – геораспределенные решения становятся практически обязательными» |
«Риски физического разрушения объектов из-за кинетических атак на ЦОДы до сих пор были маловероятны, но теперь их приходится учитывать при проектировании ИТ-инфраструктуры – геораспределенные решения становятся практически обязательными», – подчеркнул Антон Шипулин, начальник отдела комплексных проектов компании «Инфосистемы Джет». Изменились и киберугрозы, которые раньше были направлены скорее на кражу данных, чем на их уничтожение. Теперь же преступники в первую очередь пытаются проникнуть в систему резервного копирования, чтобы заразить или уничтожить все резервные копии данных.
За последнее время было несколько громких атак на российские компании, приведших к серьезным последствиям для бизнеса, в том числе «Аэрофлот», «Винлаб» и «Неофарм», и конечно недавнее разрушение инфраструктуры провайдера Beget. По оценкам Шипулина, 76% атак сегодня направлены на шифрование и разрушение инфраструктуры, а еще по 8% приходится на кражу данных и DDoS-атаки. Как правило, причиной успешных атак становится сочетание нескольких факторов: ошибки при публикации сервисов, отсутствие сегментации сети, не обновленные системы, забытая и неиспользуемая инфраструктура и т.д.
В качестве решения «Инфосистемы Джет» предлагают подход к защите, предусматривающий создание изолированных контуров: «Цитадель» (удаленный изолированный ЦОД, гарантирующий восстановление данных после атаки) и «Бункер» (удаленная изолированная система резервного копирования). К сопутствующим мероприятиям относится так называемый харденинг инфраструктуры – защита ключевых ее элементов с целью повышения устойчивости.
«Бункер» отвечает за хранение доверенных резервных копий, с помощью которых можно гарантированно восстановиться, и снижение целевого времени восстановления. Он включает изолированный контур системы резервного копирования со своими инфраструктурными службами и набором средств ИБ и создается для наиболее критичных систем, а также проведения учений по DR-планам. Благодаря этому появляется понимание, не только из чего восстанавливать, но и как именно. При этом оцениваются возможные потери данных и создается обученная команда. В ходе таких учений появляется возможность оценить реальные показатели восстановления и продемонстрировать их бизнесу.
В ходе демонстрации «Бункера» на стенде была проведена атака на инфраструктуру компании, изображающая типичные действия шифровальщика-вымогателя, и последующая нейтрализация ее последствий.
«Цитадель», в свою очередь, проектируется как готовая безопасная среда, готовая принять нагрузку после серьезной чрезвычайной ситуации, в результате которой основная инфраструктура стала недоступна или была скомпрометирована.
Усложнить работу злоумышленников
Разумеется, рекомендуется начать с самого простого – мероприятий по так называемому харденингу оборудования и ПО – комплексной настройки ИТ-инфраструктуры с целью минимизации последствий в результате атаки, и лишь затем переходить к более дорогостоящему созданию изолированных контуров. Харденинг включает работу с операционными системами, средствами виртуализации, системами резервного копирования, ВКС, почтой. Ее главная цель – сокращение поверхности атаки и максимальное усложнение работы злоумышленников на каждой стадии атаки.
Например, в начальной фазе атаки важно лишить атакующих информации о системе, заблокировать все точки входа и усложнить первоначальное появление доступа; на этапе внутренней разведки – ограничить видимость внутренней структуры, чтобы атакующий действовал вслепую и не мог спланировать дальнейшую атаку; на этапе сбора данных – предотвратить доступ к чувствительной информации, ее агрегацию и вывод из системы.
 |
| Антон Голощапов: «На каждом этапе цепочки атаки должен быть независимый рубеж обороны. Следует не создавать абсолютно непробиваемую систему, а максимально усложнить ее взлом» |
Как отметил Антон Голощапов, руководитель отдела корпоративных решений «Инфосистемы Джет», харденинг – это культура проактивной защиты, которая требует совместной работы подразделений. Необходимо построить процесс балансировки между строгой безопасностью и реальной функциональностью систем. «На каждом этапе цепочки атаки должен быть независимый рубеж обороны. Следует не создавать абсолютно непробиваемую систему, а максимально усложнить ее взлом», – сказал Голощапов.
Артем Семагин, ведущий аналитик киберкриминалистики Jet CSIRT, провел цепочку от тактики, используемой злоумышленниками, до правил реагирования и устранения последствий инцидентов. По его словам, 35% атак начинается с эксплуатации уязвимостей в сервисах, доступных через интернет.
«Точки входа постоянно сканируются, и как только вы забудете что-то обновить – это не останется без внимания. ИИ значительно усилил возможности по поиску уязвимостей, каждый месяц ставятся новые рекорды», – напомнил Семагин. Используется злоумышленниками и зарекомендовавший себя фишинг с помощью писем корпоративного образца. До сих пор работают и процветают атаки через ИТ-подрядчиков, которые часто защищены гораздо слабее, чем их клиенты.
Семагин разобрал несколько примеров недавних атак из своей практики, главными причинами которых становилась обычная безалаберность компаний. К типичным ошибкам он относит преждевременное восстановление систем без понимания вектора атаки и анализа бэкапов, отсутствие единого центра управления инцидентами и экстренных команд, а также выключение или экстренная перезагрузка элементов инфраструктуры, содержащих артефакты, важные для расследования.
Планы без практики не работают
Как измерить непрерывность бизнеса или хотя бы оценить, в какой она зоне: «красной» или «зеленой»? Как рекомендовал Павел Тесленко, руководитель направления ИТ‑ и бизнес‑консалтинга «Инфосистемы Джет», заинтересованным сторонам важно сесть за стол переговоров и создать модель угроз, которые бизнес считает критичными. Комитет непрерывности бизнеса должен включать ИТ-директора, ИБ-директора, владельцев бизнес-процессов, генерального директора и менеджера по непрерывности бизнеса. Далее следует анализ угроз и создание целевой схемы ИТ-ландшафта и плана модернизации систем, а затем создается дорожная карта проектов, направленных на решение критических проблем.
 |
| Павел Тесленко: «Лишь единицы реально проводят проверки DR-планов. Если вы не проводите регулярных тренировок – простите, но вы не восстановитесь» |
«Инструкций по аварийному восстановлению в большинстве компаний нет, а где есть – там они неактуальны. И лишь единицы реально проводят проверки DR-планов. Если вы не проводите регулярных тренировок – простите, но вы не восстановитесь», – предупредил Тесленко.
Непрерывность бизнеса – это совместное развитие технологий, средств мониторинга и процессов. Именно это дает возможность компании сохранить работоспособность после чрезвычайной ситуации. Устойчивость нельзя добавить к готовой инфраструктуре как отдельный продукт. Она должна быть заложена в архитектуру изначально – через распределение компонентов, изоляцию, защиту данных и наблюдаемость.

